Vos mots de passe, dans le boîtier
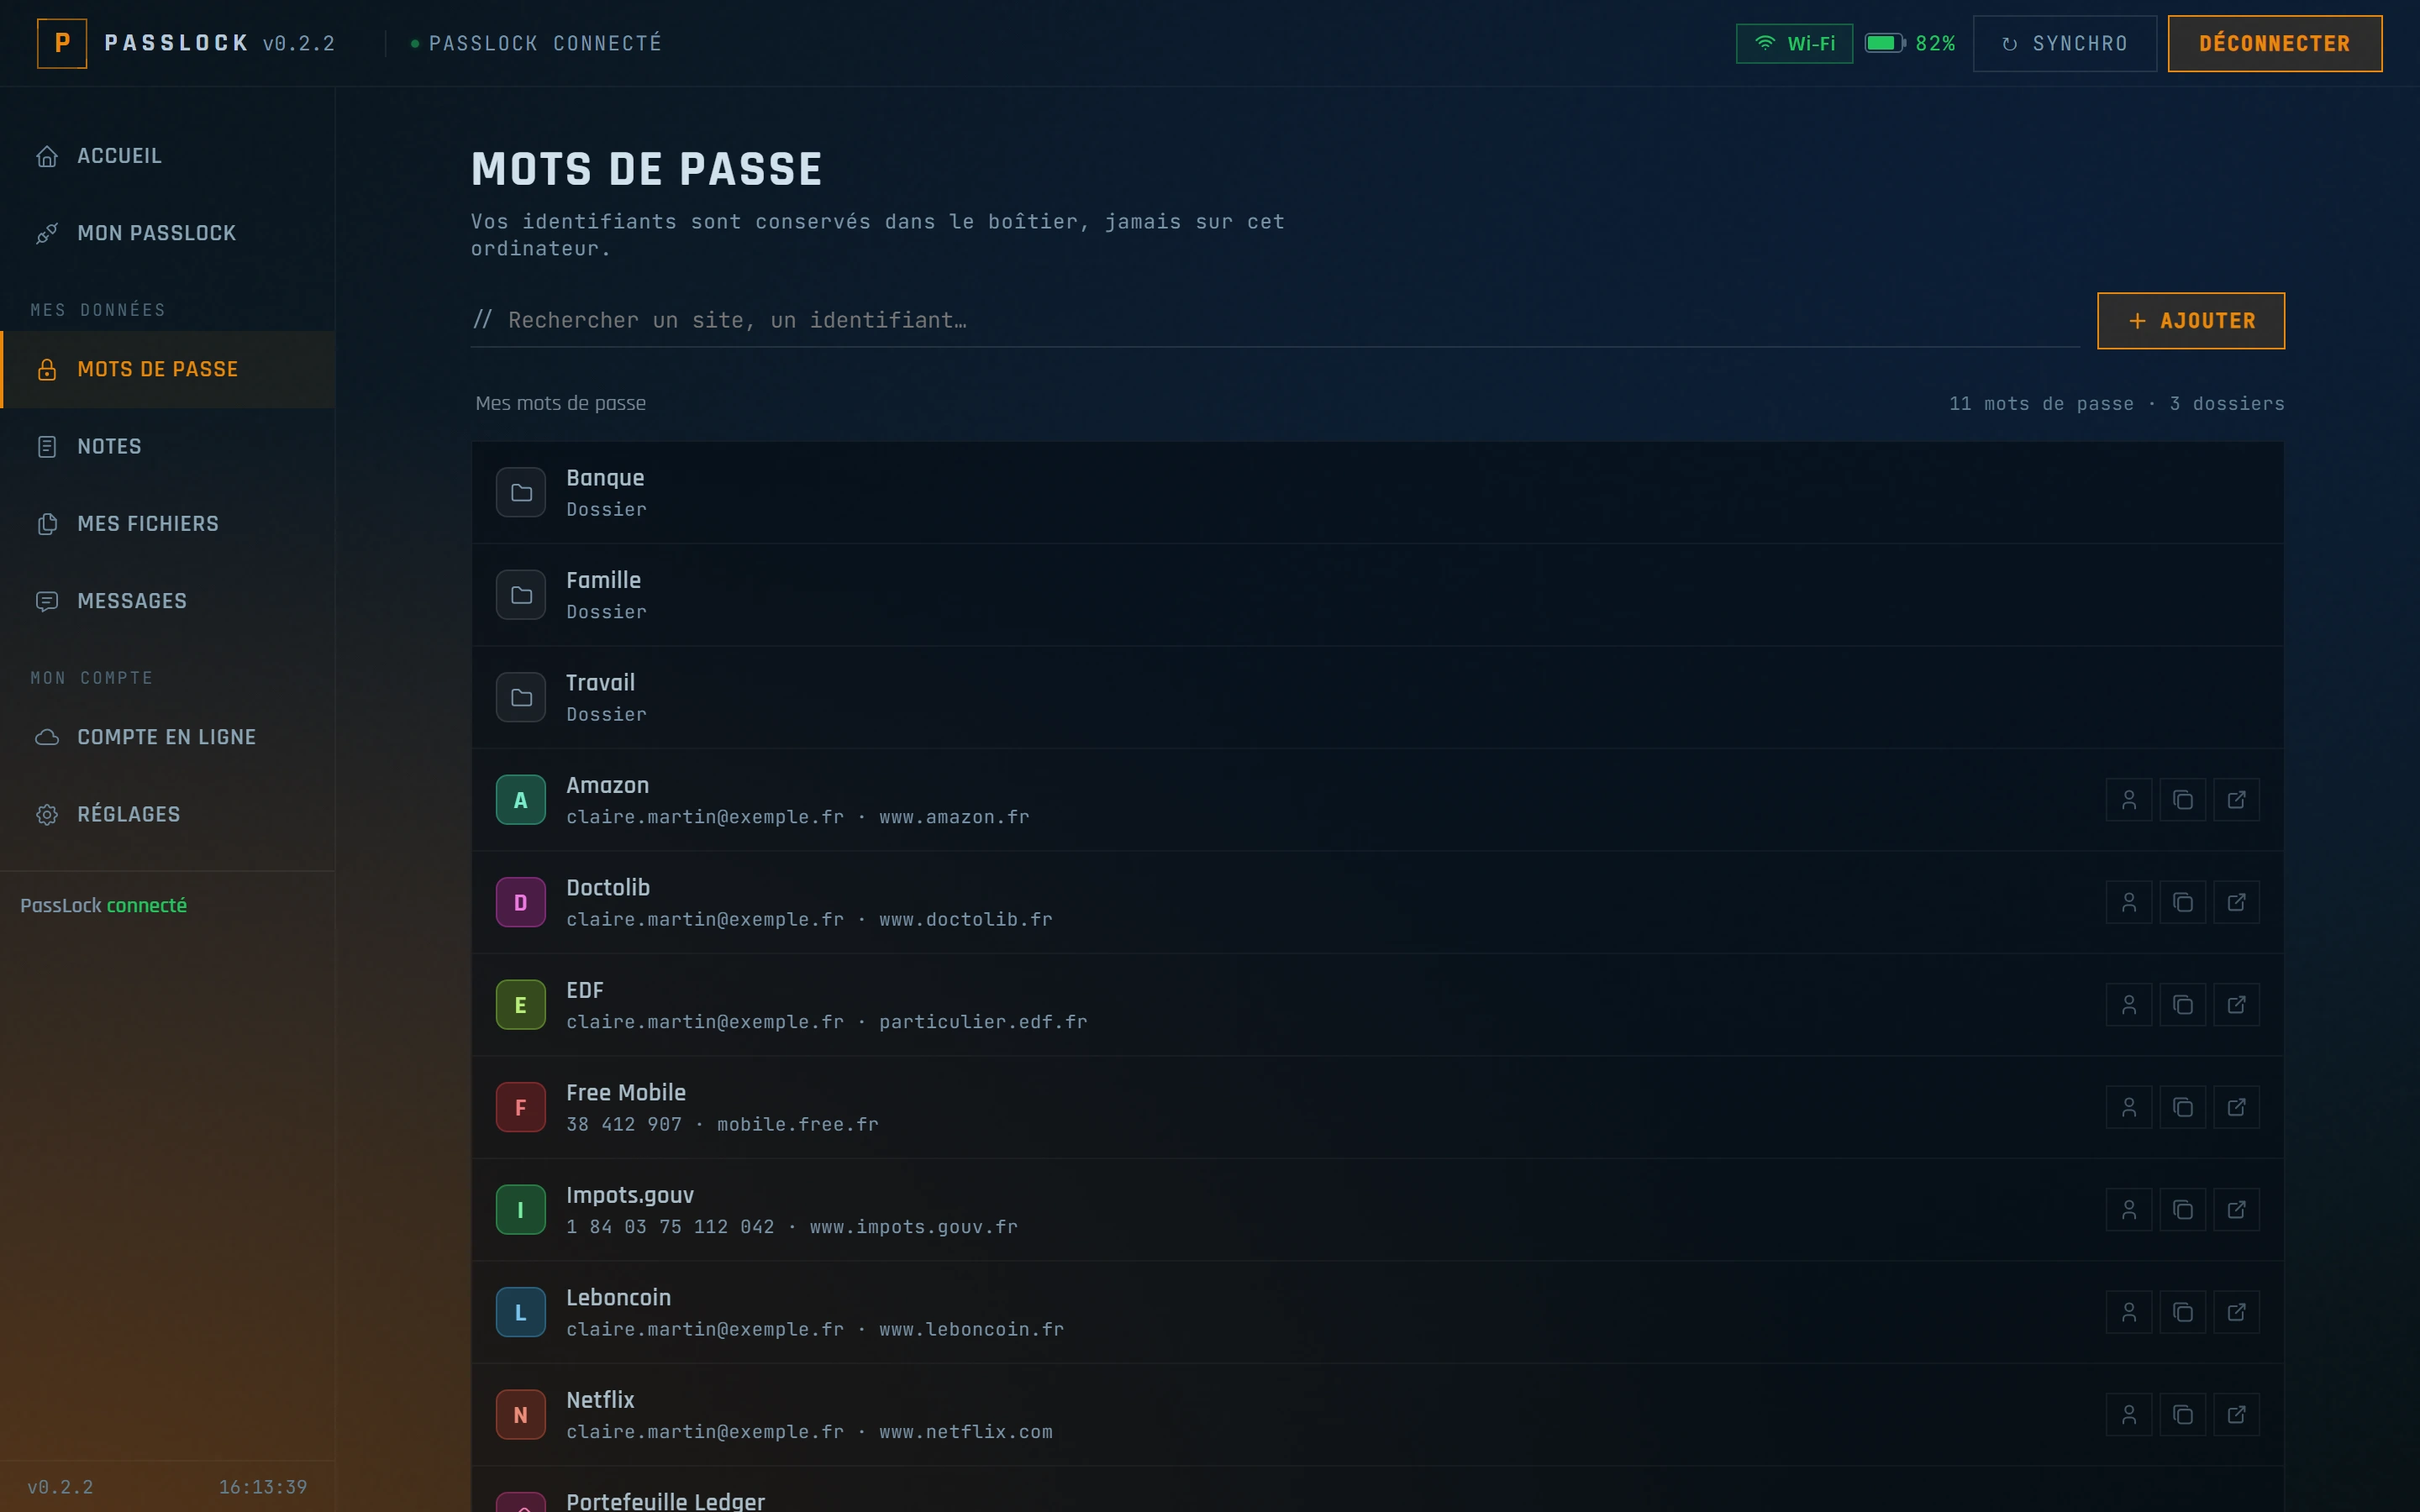
Comptes de sites, codes Wi-Fi, notes confidentielles, phrases de récupération : des milliers d'entrées tiennent dans le boîtier. Rien n'en sort sans votre doigt.
Stockés hors ligne
Vos mots de passe ne sont copiés sur aucun serveur, ni chez nous ni ailleurs, et votre navigateur ne les garde plus. Pour s'en servir, il faut le boîtier et un doigt enregistré.
Ce que vous y rangez
Tout ce qui ne doit pas traîner
Vos comptes de tous les jours
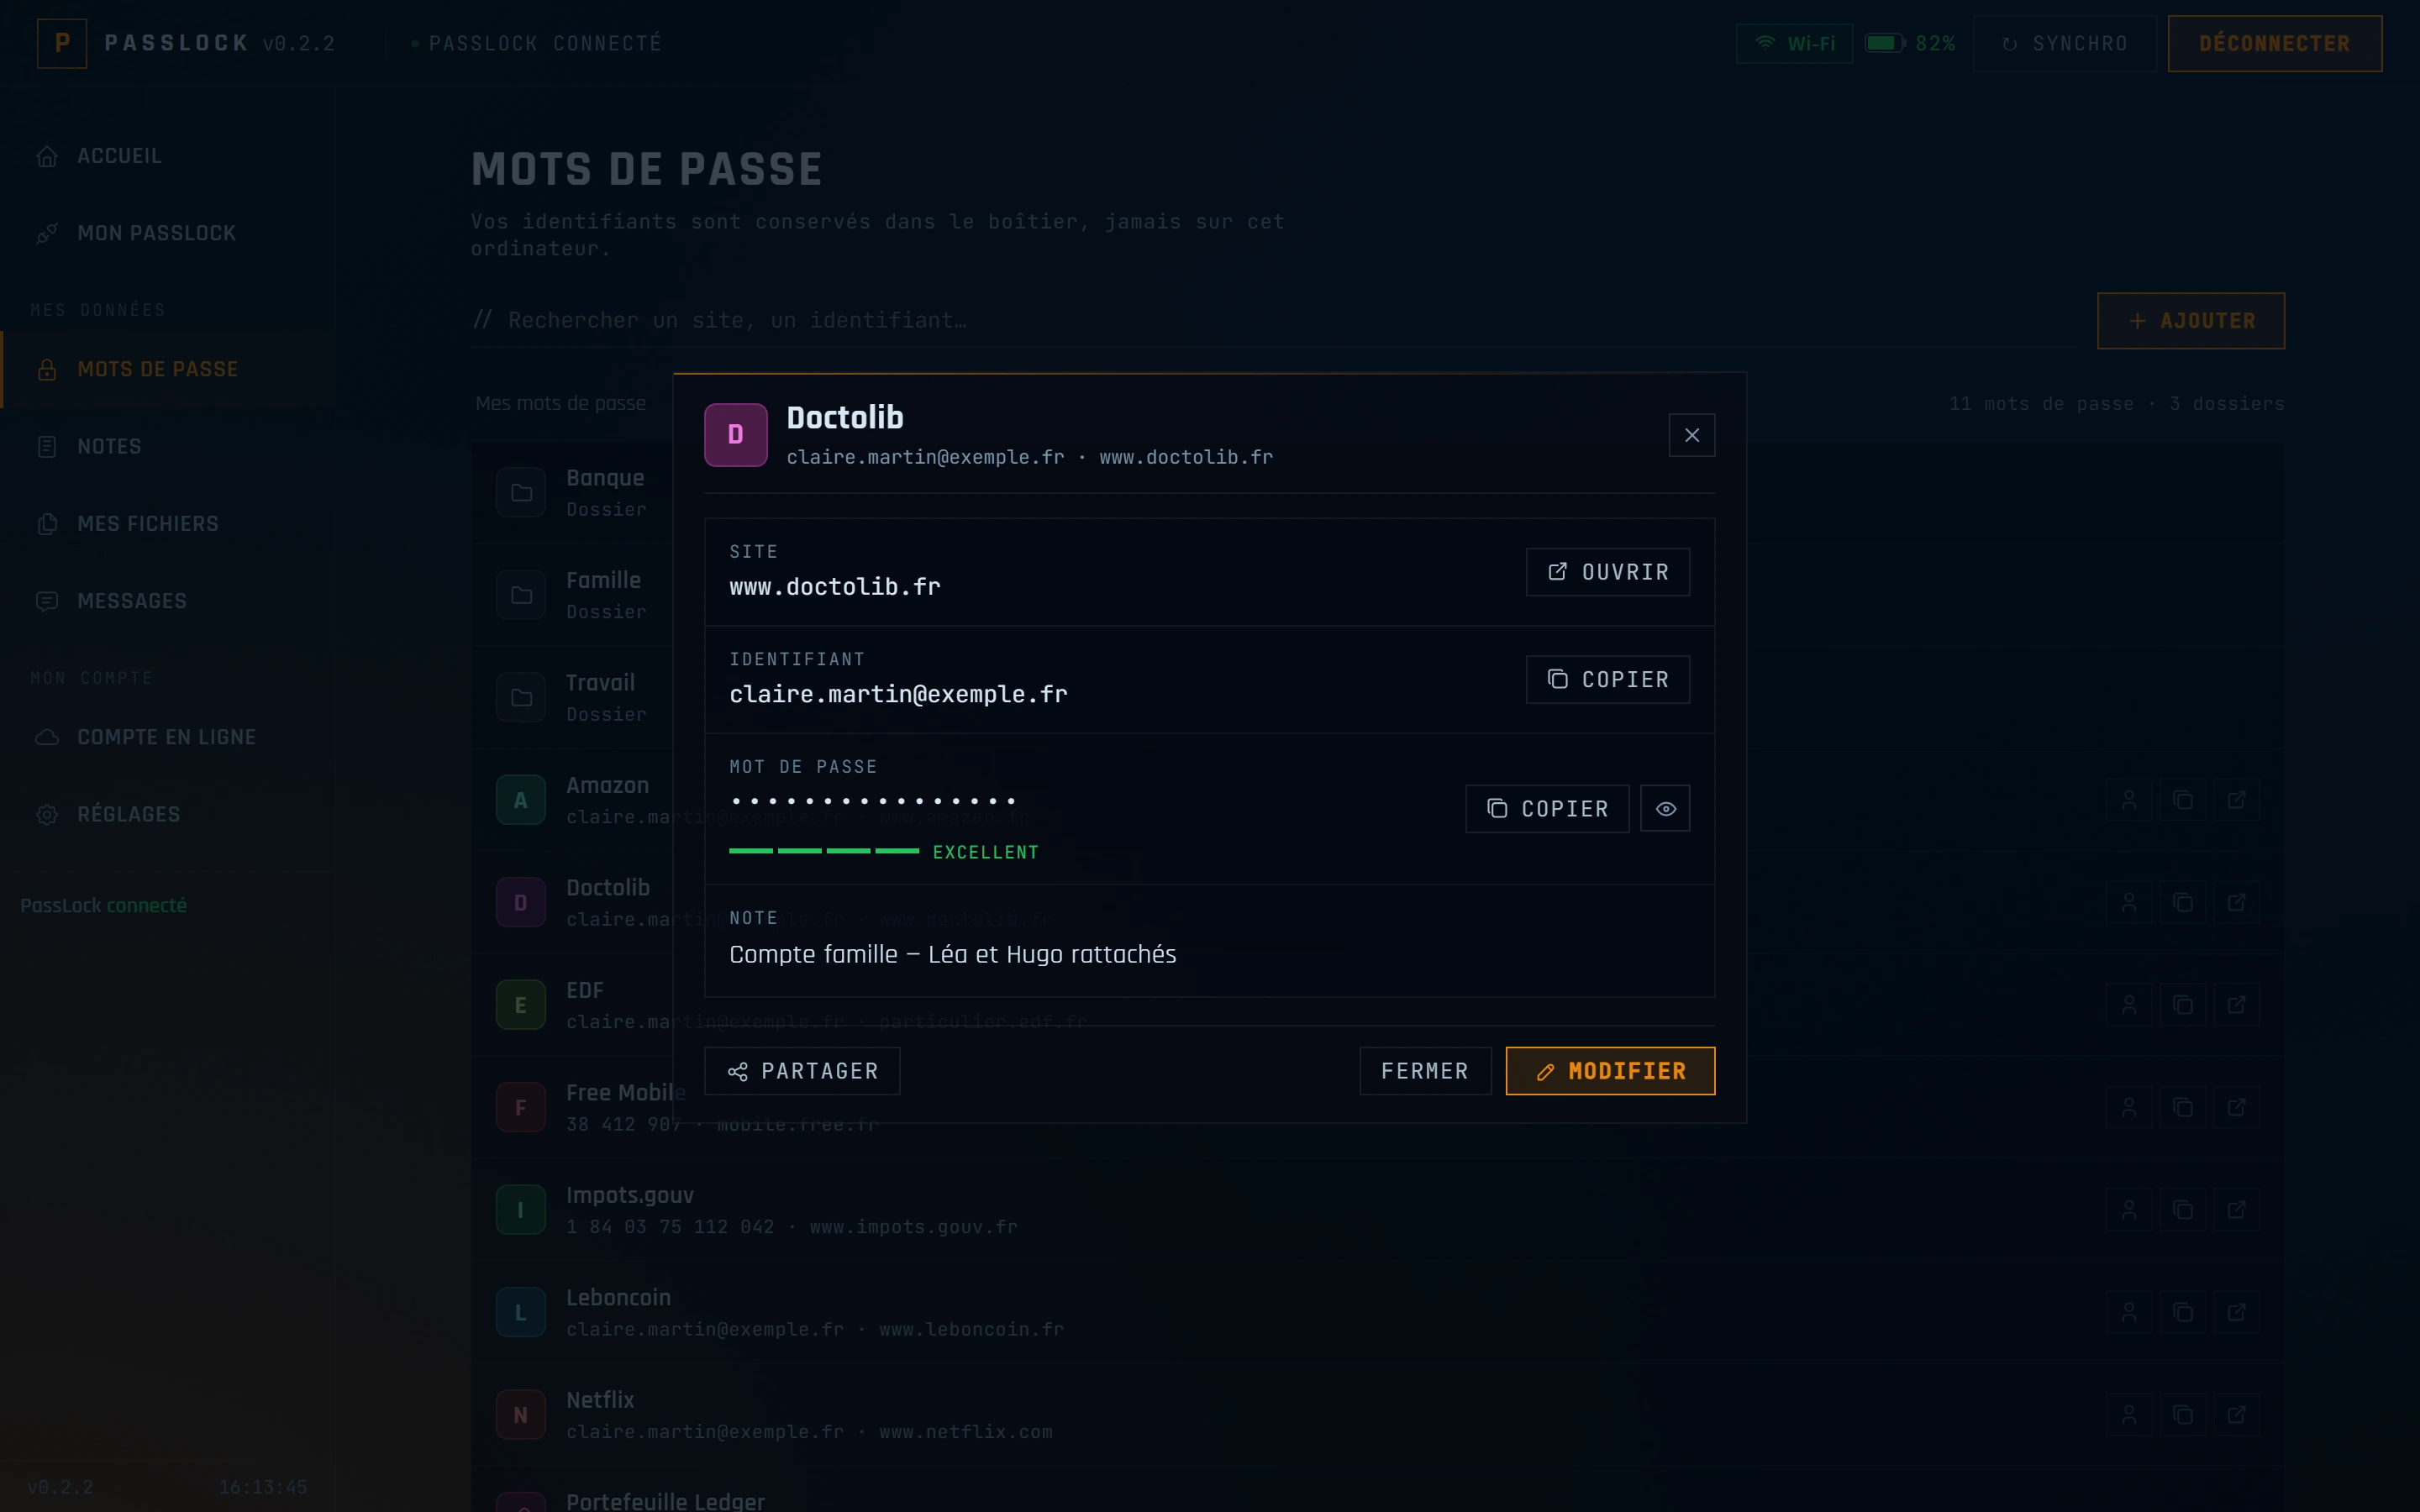
Le site, votre identifiant, le mot de passe et une note. Le boîtier peut aussi fabriquer un mot de passe solide à votre place.
Vos phrases de récupération
Les 12 à 24 mots d'un portefeuille crypto, rangés comme le reste. Plus besoin de feuille de papier.
Le remplissage automatique
Sur Android, dans vos applications et le navigateur. Sur PC, avec l'extension de navigateur. Vous choisissez, vous posez le doigt, c'est rempli.
Ce que ça remplace
Fini les solutions de fortune
Le même mot de passe partout
Un site piraté, et le voleur essaie le même mot de passe sur votre messagerie et votre banque. Avec PassLock, chaque compte a le sien.
Le carnet et le post-it
Pratiques, et lisibles par n'importe qui qui passe. Le boîtier, lui, ne s'ouvre qu'avec votre doigt.
Le mot de passe enregistré dans le navigateur
N'importe qui devant l'ordinateur peut s'en servir — un enfant, un collègue, un virus. Dans le boîtier, il faut un doigt enregistré.
À plusieurs
Pour toute la famille, ou toute une équipe
À la maison
Au travail
▸ Comment le coffre est protégé — détails techniques
Chaque entrée est chiffrée au repos en AES-256-GCM sous une clé maîtresse de coffre unique. Cette clé maîtresse n'est jamais stockée en clair : elle est enveloppée par une clé dérivée de l'élément sécurisé, qui exige une empreinte valide pour opérer. Extraire physiquement la mémoire flash ne donne donc que des blocs chiffrés. Aucune lecture ni écriture n'est possible en dehors d'une session déjà authentifiée et chiffrée. L'aléa des mots de passe générés vient du boîtier, pas de l'hôte : une machine compromise ne peut pas biaiser la génération.